v3.3.0 · 更新于:2026-09-30 12:23:25
KernelSU 是一款在内核层面完成权限授予的工具,思路和 Magisk 有些接近,但落脚点放在了 Linux 内核里。它把控制权从用户空间往更底层挪了一步,让系统源码层面的操作、root 权限的获取与管理都换了一种实现方式。软件里提供了多种模式供使用者自行挑选,不同的玩法对应不同的控制深度,喜欢折腾系统的用户可以在内核这一层做不少事情。
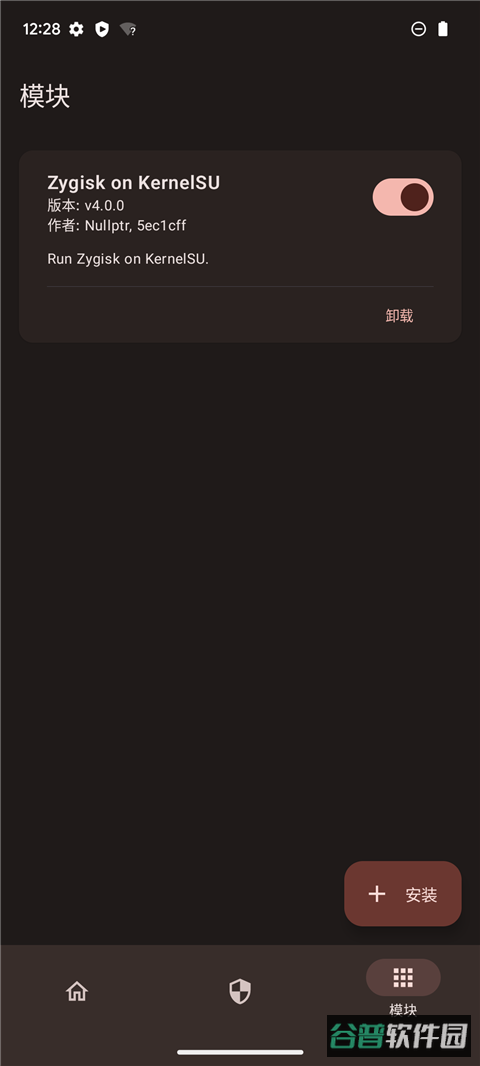
它是一款与 Magisk 定位相似的 root 工具,区别在于授权的动作发生在内核层,面向的是用户空间里的应用程序。
换句话说,权限的发放不再只停留在应用层,而是由内核直接决定谁能拿到 su、谁拿不到。
1、垃圾清理:对存储空间做全面扫描,识别出无用文件后集中处理掉。
2、手机加速:针对微信产生的缓存做深度清理,让聊天界面响应更顺畅。
3、通知栏清理:把打扰人的推送拦下来,通知栏能保持干净清爽。
1、基于内核运行
KernelSU 的工作环境是 Linux 内核模式,相比用户空间的应用,它能对上层程序施加更多控制。
2、模块支持
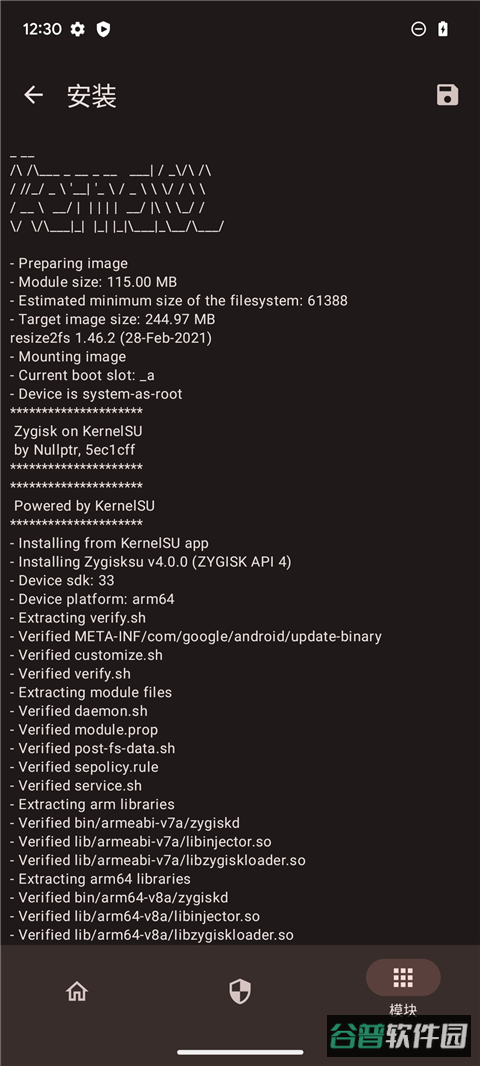
借助 overlayfs,KernelSU 可以成体系地改动 /system 分区,甚至让原本只读的系统变成可写状态。
3、白名单式访问控制
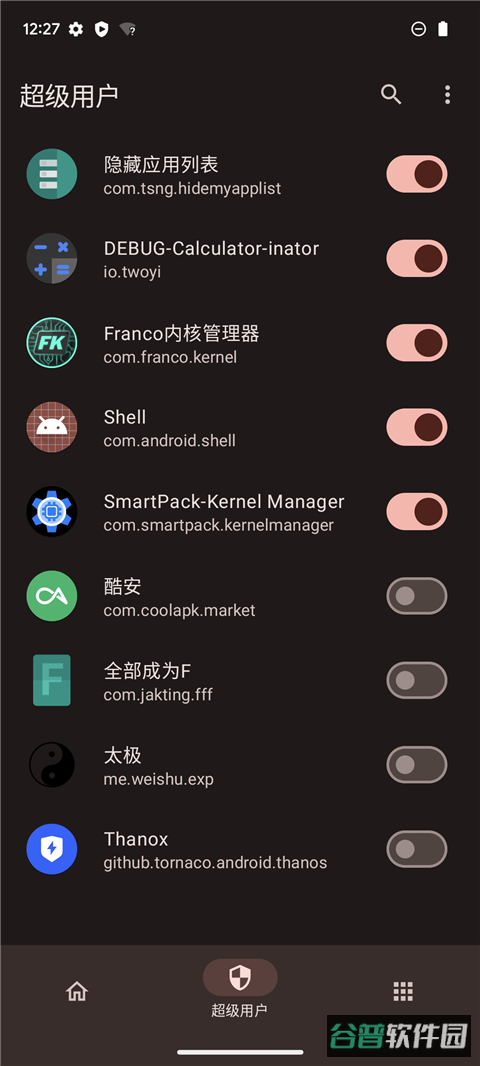
su 只对已经取得 root 权限的 app 开放,其余应用根本察觉不到 su 的存在。
4、开源
这个项目以 GPL-3 许可开放源代码。
1、获取 root 权限的过程比较省事。
2、root 权限的开关和分配由使用者自己决定。
3、市面上常见的机型大多在支持范围内。
1、手机加速:微信里的缓存被深度清理之后,聊天过程会流畅一些。
2、通知栏清理:骚扰类通知被拦截,通知栏不再杂乱。
3、垃圾清理:扫描覆盖得比较全,扫出来的无用文件可以集中清掉。
4、手机降温:对 CPU 温度有一定压制作用,有助于延长手机使用寿命。
1、KernelSU 的模块能提供 Xposed 功能吗?
KernelSU 的模块跑在内核空间,而 Xposed Framework 属于用户空间的东西,两者的实现路子不一样。眼下有一些靠注入技术的方案能做出部分相近的效果,但要做到完整实现,还在继续摸索。
2、能完美隐藏 Root 吗?
从道理上讲,内核层权限更高,能对应用层的信息做更深的干预,比如拦截系统调用,所以隐藏能力是比较强的。但实际表现还要看系统环境和检测手段,不能一概而论。
3、KernelSU 最大的优势是什么?
关键在于它提供了内核级的 HOOK 接口,可以拦截并控制内核中的部分函数,系统调用过滤就是一例。因为身处内核层,它对系统的掌控层级更高。
4、支持哪些设备?
目前以 Linux 内核 5.10 及以上版本的设备为主,内核版本偏低的不在支持之列。
5、与传统 ROOT 有什么区别?
传统 ROOT 方案基本都在用户空间里做文章,KernelSU 则把实现往内核空间挪,权限怎么管、底层怎么控,两边的思路差别挺明显。
6、支持类似 Magisk 模块功能吗?
模块功能会在后续版本里提供,但做法可能与 Magisk 不同。KernelSU 更倾向于给出内核模块接口,把代码或脚本加载到内核层去执行,从理论上讲也留出了扩展更多功能的空间。
v3.2.2版本
管理器:root 可用时跳过服务启动
内核:修复 x86-64 Linux 内核 v6.13 的编译问题
内核:修复 avtab 复制问题
ksud:sepolicy:修复 *xperm 解析问题,perm_set 支持使用括号
v3.1.0版本
管理器:修复应用列表未初始化时 webui 无限期加载的问题(#3012,@KOWX712)
内核:内核部分的构建规则从 Makefile 移到 Kbuild(#3003,@dabao1955)
ksud:错误报告中加入进程信息(#3014,@aviraxp)
内核:移除对旧系统的第二阶段初始化处理(#3017,@aviraxp)
ksud:提交更详细的日志(#3021,@5ec1cff)
修复另一个 id_ID 翻译问题(#3015,@CEKIKOFGAMERS)
内核:移除内核域的 sepolicy(#3019,@aviraxp)
内核:在 execve 挂钩中逃逸到 ksu 域,移除相关安全策略(#3031,@5ec1cff)
新增对内核 6.18 的支持(#2999,@aaaaaaaa-815)
内核:使用我们的凭证进行卸载,移除为 zygote 设置的策略(#3032,@5ec1cff)
管理器:超级用户界面中过滤 ksuapp(#3033,@KOWX712)
模板:新增 hyperceiler 根模板(#3036,@sakana164)
最新评论