可信通信组件安卓
更新于:2026-11-10 18:54:22
扫码下载
好评 0
差评 0
反馈
更新于:2026-11-10 18:54:22
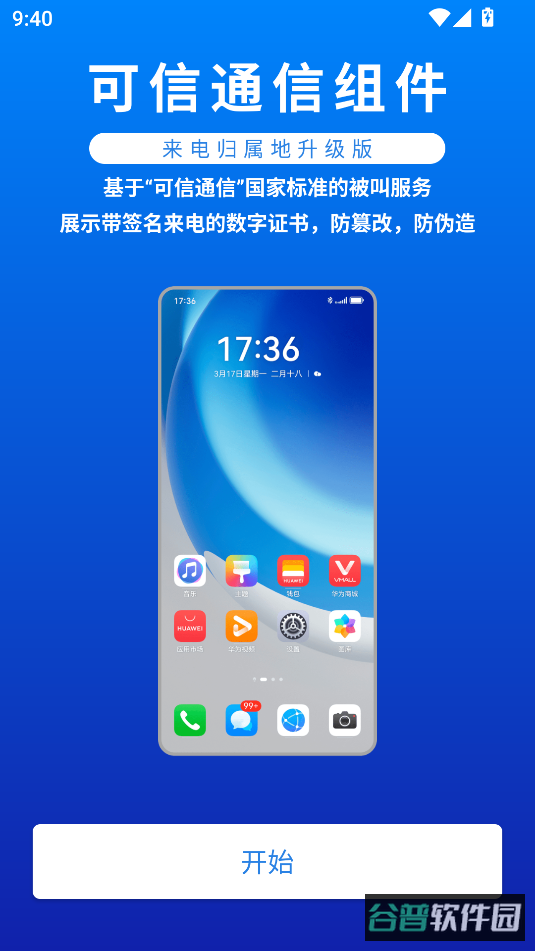
可信通信组件是一套面向开发者和企业的底层通信模块,装进手机后能在原生电话界面里显示来电方的可信身份。它要解决的是主叫身份难以核实、容易被冒充的问题,适合需要确认通话对方真实身份的用户和集成通信能力的应用开发者。
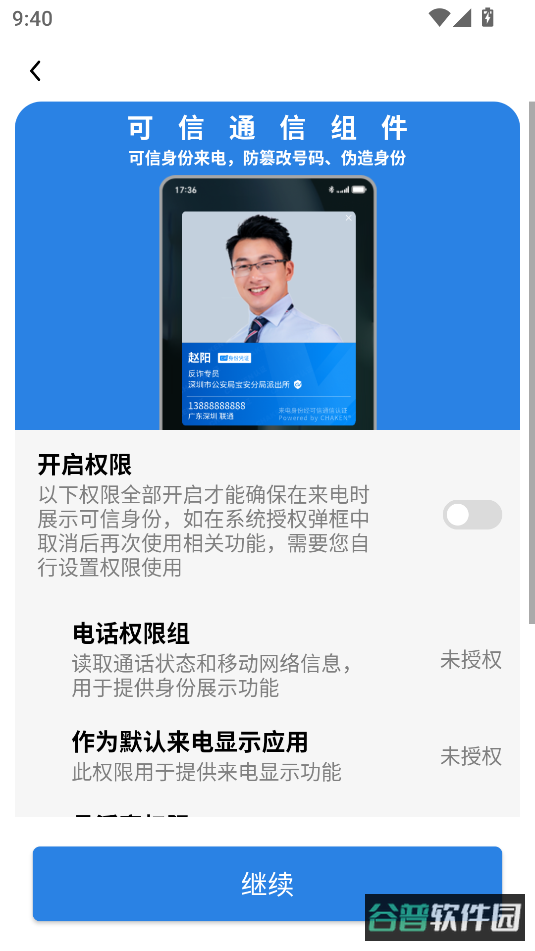
这套组件可以看作来电归属地显示功能的进阶形态。
它挂在手机自带电话应用之上,把来电者的可信身份直接呈现给接听方。
背后的依据是可信通信国家标准 GB/T 43779-2024。
整套机制以智能终端的计算能力为主,配合国密算法技术。
身份认证、数据传输、界面展示三个环节都覆盖在内。
主叫方的身份信息因此具备法律效力,且不能被改动。
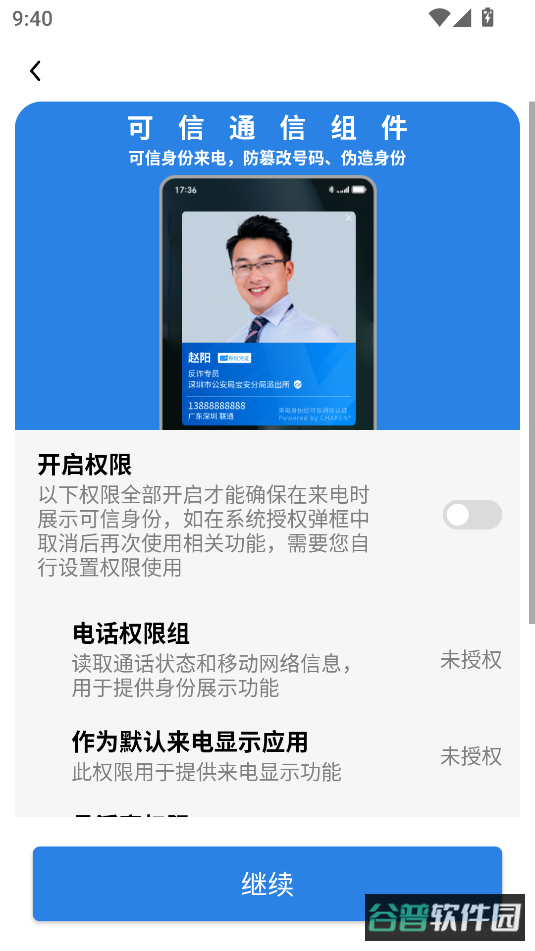
被叫方在接听前就能看到主叫方的可信身份标识。
这份身份由 CA 机构完成认证,并签发对应的数字身份证书。
证书绑定的是真实身份,不是随便填写的昵称。
身份信息一旦签发就锁定,任何一方都无法私自篡改。
法律效力这一层保障,让通话记录在需要时可以作为凭据。
组件内打包了加密传输、身份认证、通道管理、异常监控几块能力。
它兼容主流操作系统与开发框架,原生应用和混合应用都能接入。
接入之后,整个通信架构的安全性和稳定性会有明显改善。
协议层面覆盖 TCP/IP、HTTP/HTTPS、WebSocket、MQTT 等常见类型。
业务有特殊需要时,还能在现有协议基础上做自定义扩展。
实时通讯和异步消息推送这两类场景都能对上。
加密采用国密 SM2/SM4 与 AES-256 等高强度算法。
配合动态密钥协商,每次数据交换都在加密通道里走完。
窃取、篡改、伪造这几类风险被挡在通道之外。
节点身份靠数字证书、双向鉴权、设备指纹识别三重手段确认。
非法接入和中间人攻击在这套机制下很难找到缝隙。
每一次连接都能追溯到可信来源,不会混进不明设备。
组件里还带了一个通信行为分析引擎,持续盯着链路状态。
异常流量、频繁重连、数据包结构异常都在它的检测范围内。
发现苗头就触发预警,让系统有时间做出响应。
传输效率做过专门优化,高并发连接下依然能保持低延迟。
弱网环境是重点照顾的场景,通信质量不会轻易掉下去。
开发者把组件嵌入自有应用后,即可调用身份认证与加密通道能力。
普通用户侧不需要额外设置,来电时留意电话界面上的身份标识即可。
看到带证书认证的身份信息,说明这通电话的主叫方已经过核验。
若界面没有显示可信标识,接听前多留个心眼比较稳妥。
企业集成前建议先核对自身系统所用的协议与框架是否在兼容列表内。
当前版本为 v2.0。
新增可信身份在原生电话应用上的展示能力。
接入国密算法,覆盖认证、传输、展示全过程。
支持多种通信协议并开放自定义扩展。