HTTPCANARY
更新于:2026-11-11 07:35:36
更新于:2026-11-11 07:35:36
HTTPCANARY 是一款运行在 Android 手机上的网络抓包分析工具,能实时查看应用发出的请求与收到的响应,连请求头、响应头都一并呈现。开发与测试人员用它排查接口问题,普通用户也能借它看清某个应用到底往哪些地址发了什么数据。它把抓到的记录留存下来,支持过滤、搜索和导出,方便回头比对。
抓取应用与服务器之间的往来数据,请求和响应都能完整留下。
请求头、响应头、正文内容逐项展开,排查接口问题时不用来回猜。
抓到的记录会存成历史,事后翻查、比对都方便。
内置过滤与搜索,记录多了也能按条件挑出想看的那几条。
结果可以导出,交给别人复现或留档都行。
支持实时监测,应用正在访问什么,当场就能看到。
HTTP 与 HTTPS 的请求、响应都能捕获,覆盖范围比较完整。
捕获到的数据会做细致拆解,请求信息、头部字段分门别类呈现。
界面走的是简洁路线,功能项可以按自己的习惯调整。
抓包结果以图表、列表、摘要三种形式展示,看整体趋势或看单条明细都顺手。
能查到一个应用具体访问了哪些 IP 地址,判断它有没有读取敏感信息时有据可依。
遵循标准网络协议,传输过程走加密通道,抓到的数据不会外泄。
也可当作手机端的调试工具,定位应用内的网络故障。
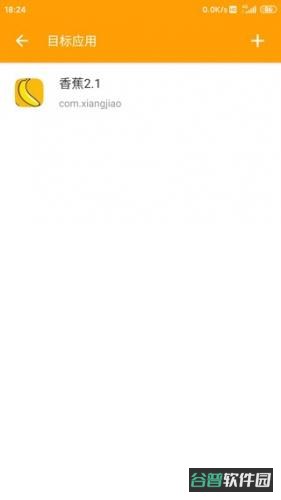
1、启动 HTTPCANARY,先选定要抓的那个应用。
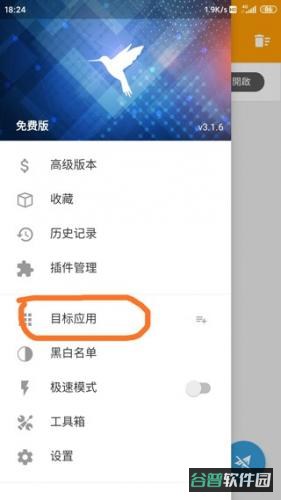
2、把目标软件跑起来,再切回 HTTPCANARY,顺序反了可能被对方检测到。
点右下角的按钮开始抓包。
3、回到目标软件里随便输入点内容,发出去的封包就会被截下来。
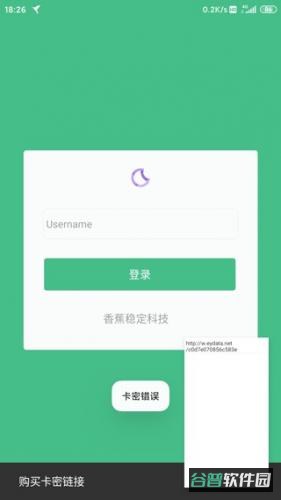
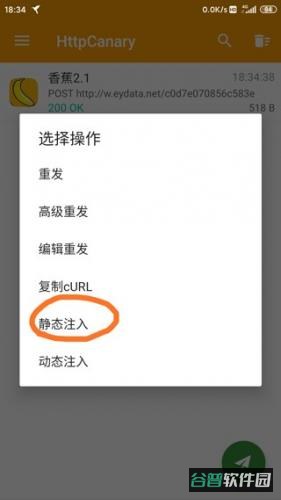
4、在结果里选择静态注入。
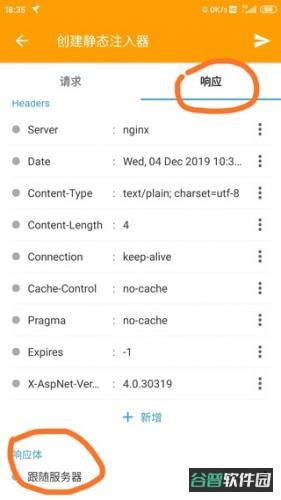
5、切到响应一栏,点跟随服务器旁边的编辑按钮。
6、在 Body 里填入一串长度为 32 位的数字。
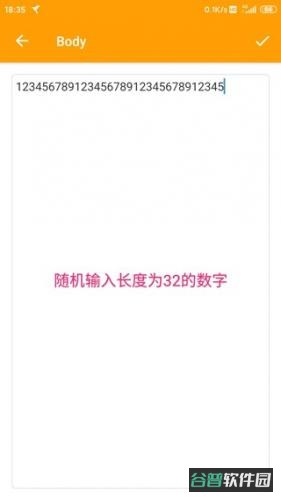
7、改完点右上角的飞机图标提交。
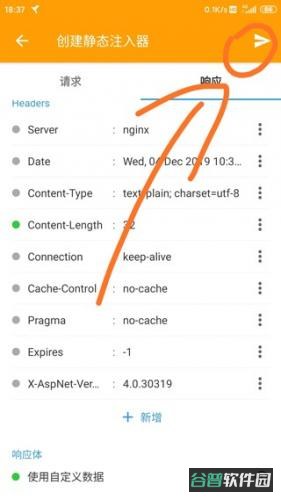
8、回到辅助软件随便填一个卡密,就能进入它的界面了。
由此能看出,这类辅助只认返回封包里那 32 位数字,对上就放行。
1、进入 HTTPCANARY 的设置页面。
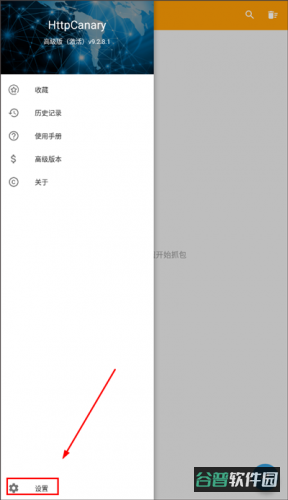
2、找到 SSL 证书设置这一项点进去。
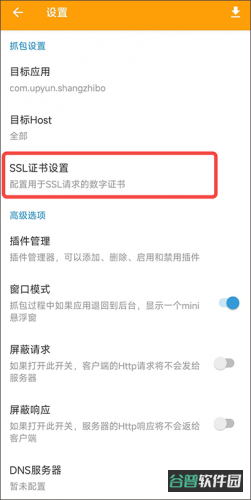
3、选择导出 HTTPCANARY 根证书。
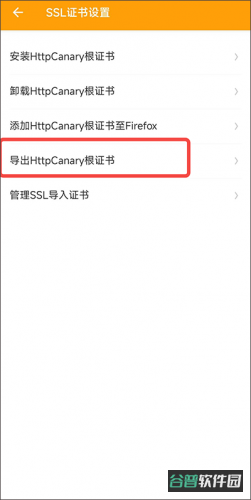
4、导出格式选 .pem。未 root 的环境用这个就够;root 之后有更高要求,可以改选 .0。
5、打开手机系统设置,依次进入「安全」→「更多安全设置」→ 凭据储存下的「从手机储存安装」→ CA 证书。各家系统的路径措辞略有出入,按这几个关键词找,或者直接在设置里搜。弹出安全提示不用管,点「仍然安装」继续。
6、在文件目录里挑要装的证书,这里同样选 .pem。路径是:本机存储/httpcanary/cert/。
7、看到「已安装」提示,或者在「设置-安全-更多安全设置-受信任的用户凭证-用户」里能查到,就说明装好了。
抓取应用访问地址的方式不复杂,跟着几步就能上手。
应用和服务器之间怎么来往,看一遍记录心里就有数。
请求与响应数据拆得够细,不同应用的网络行为可以分开分析。
对需要验证接口、核对数据流向的人来说,抓包分析这件事它做得挺扎实。
记录留存加搜索过滤,反复调试时省去不少重复操作。
证书装好之后,HTTPS 解密也能正常走通,加密流量不再是盲区。